Publicado em · Por Rafael Favaretto Araújo Abreu · OAB/MG 168.999
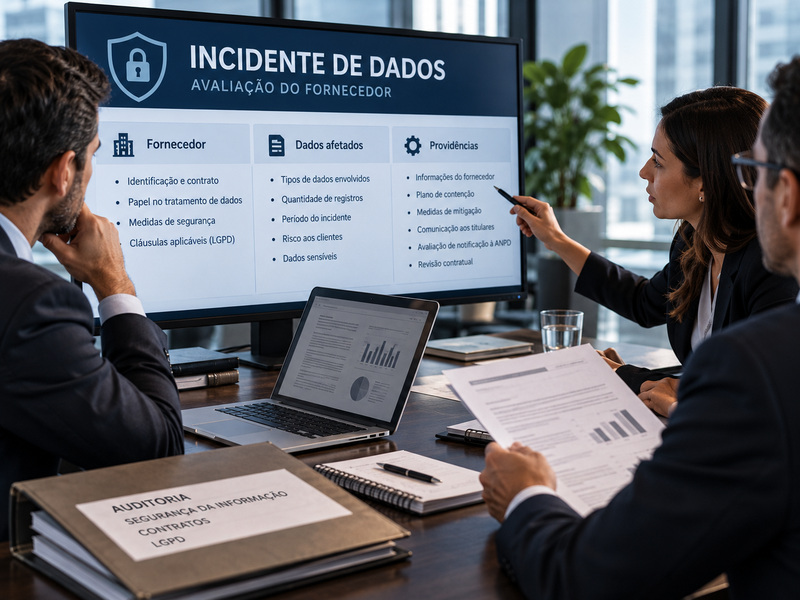
Sua empresa contrata um fornecedor para armazenar informações, processar pagamentos, prestar atendimento ou gerenciar sistemas. Algum tempo depois, recebe a notícia de que esse prestador sofreu um vazamento de dados que pode ter atingido seus clientes.
Nessa situação, surge uma dúvida importante: se o problema aconteceu no sistema do fornecedor, a empresa contratante também pode ser responsabilizada?
A resposta depende das funções exercidas por cada organização, das condições do tratamento de dados, das medidas de segurança adotadas e das circunstâncias do incidente.
O fato de o vazamento ter ocorrido fora da estrutura tecnológica da empresa não significa que ela esteja automaticamente isenta de obrigações. É necessário identificar o que aconteceu, quais dados foram afetados e quais providências devem ser adotadas.
O que fazer ao descobrir que um fornecedor sofreu um vazamento de dados?
A primeira providência é confirmar a ocorrência e reunir informações sobre o incidente. A empresa deve identificar quando o fornecedor tomou conhecimento do problema, quais sistemas foram comprometidos e se há indícios de que dados de seus clientes tenham sido afetados.
Também é importante verificar se o incidente está controlado ou se continuam existindo acessos não autorizados, exposição de informações ou outras vulnerabilidades relevantes.
A comunicação inicial do fornecedor pode ser incompleta. Por isso, a empresa deve solicitar informações técnicas e atualizações documentadas, sem presumir que a ausência de todos os detalhes significa inexistência de risco.
Paralelamente, devem ser avaliadas medidas imediatas de contenção, como revogação de credenciais comprometidas, revisão de acessos, substituição de chaves de integração e suspensão temporária de conexões vulneráveis, quando necessário.
Essas providências devem ser coordenadas com os responsáveis pela segurança da informação, proteção de dados e gestão contratual.
Quais informações a empresa deve solicitar ao fornecedor?
É recomendável solicitar um relatório que permita compreender a natureza e a extensão do incidente, ainda que inicialmente em versão preliminar.
Entre as informações relevantes estão a data estimada do início e da identificação do problema, os sistemas envolvidos, a causa conhecida ou suspeita, as categorias de dados afetados e o número aproximado de titulares potencialmente atingidos.
Também devem ser esclarecidas as medidas adotadas para conter o incidente, preservar evidências, corrigir vulnerabilidades e prevenir novas ocorrências.
A empresa deve verificar se houve apenas uma indisponibilidade de sistemas ou se existem indícios de acesso, cópia, divulgação, alteração ou eliminação não autorizada de dados pessoais.
Quando houver subcontratados envolvidos no processamento das informações, também será importante identificar sua participação e as responsabilidades relacionadas ao incidente.
As respostas, os relatórios e os registros de comunicação devem ser preservados para permitir a reconstrução dos acontecimentos e a avaliação das obrigações legais e contratuais.
Quem responde pelo vazamento: o fornecedor ou a empresa contratante?
A Lei Geral de Proteção de Dados Pessoais distingue as funções de controlador e operador.
O controlador é quem toma as decisões referentes ao tratamento de dados pessoais. O operador, por sua vez, realiza o tratamento em nome do controlador, conforme as instruções aplicáveis.
Em uma relação comercial, é comum que a empresa contratante atue como controladora dos dados de seus clientes e que determinado fornecedor atue como operador. Entretanto, essa classificação não decorre automaticamente da existência de um contrato de prestação de serviços.
É necessário verificar quem efetivamente define as finalidades e os elementos essenciais de cada operação de tratamento. Um mesmo fornecedor também pode atuar como controlador em determinadas atividades próprias.
Os artigos 42 e 43 da LGPD estabelecem regras relativas à responsabilidade por danos decorrentes de violações à legislação de proteção de dados, considerando as condutas e os pressupostos legais aplicáveis a cada agente.
Portanto, não é correto concluir que apenas o fornecedor responde pelo incidente ou que a empresa contratante será necessariamente responsabilizada. A avaliação depende das funções desempenhadas, das obrigações descumpridas e da relação com os prejuízos alegados.
A empresa precisa comunicar o vazamento à ANPD?
Nem todo incidente de segurança precisa ser comunicado à Autoridade Nacional de Proteção de Dados.
O artigo 48 da LGPD estabelece que o controlador deve comunicar à ANPD e aos titulares a ocorrência de incidente de segurança que possa acarretar risco ou dano relevante às pessoas afetadas.
A Resolução CD/ANPD nº 15/2024 regulamenta essa obrigação. Para os incidentes sujeitos à comunicação, o prazo geral é de três dias úteis, contado do conhecimento, pelo controlador, de que o incidente afetou dados pessoais, ressalvadas as hipóteses de prazo específico previsto em legislação aplicável.
Por isso, ao receber a informação de que um fornecedor sofreu um vazamento, a empresa deve verificar imediatamente se houve comprometimento de dados pessoais, quais riscos estão envolvidos e qual é seu papel na operação de tratamento.
Se ainda não existirem informações suficientes, poderá ser necessário solicitar esclarecimentos urgentes ao fornecedor e avaliar os procedimentos regulatórios disponíveis, inclusive a possibilidade de comunicação preliminar e posterior complementação.
A demora do fornecedor em entregar um relatório completo não deve ser tratada, por si só, como justificativa para desconsiderar os prazos legais.
Quando é necessário avisar os clientes afetados?
Quando o incidente estiver sujeito à comunicação prevista no artigo 48 da LGPD, o controlador também deverá informar os titulares afetados, observando os requisitos da regulamentação aplicável.
A comunicação deve apresentar informações claras sobre a natureza dos dados atingidos, os riscos relacionados ao incidente e as providências adotadas ou previstas para reduzir seus efeitos.
Conforme as circunstâncias, também pode ser importante orientar os clientes sobre medidas de proteção, como atenção a mensagens suspeitas, alteração de credenciais comprometidas e acompanhamento de movimentações em suas contas.
A comunicação não deve apresentar conclusões técnicas ainda não confirmadas como se fossem fatos definitivos.
É recomendável que a empresa mantenha registros das informações fornecidas, dos canais utilizados e das providências destinadas ao atendimento de dúvidas e reclamações.
Como avaliar se o vazamento representa risco relevante aos clientes?
A avaliação deve considerar tanto a natureza dos dados quanto as possíveis consequências do incidente.
Informações financeiras, credenciais de autenticação, dados pessoais sensíveis e informações protegidas por sigilo podem exigir atenção especial, conforme o contexto.
Também é importante verificar se o incidente envolve crianças, adolescentes, idosos ou grande quantidade de titulares.
A existência de dados criptografados, os controles de acesso, a possibilidade de identificar os titulares e os indícios de exploração efetiva das informações são fatores que podem contribuir para a análise.
Por exemplo, o acesso indevido a uma base contendo dados de pagamento e credenciais pode apresentar riscos diferentes daqueles relacionados à exposição limitada de informações comerciais públicas.
A conclusão deve ser documentada, inclusive quando a empresa entender que o incidente não preenche os requisitos para comunicação obrigatória.
O contrato com o fornecedor deve ser analisado?
Sim. O contrato pode conter disposições relevantes sobre proteção de dados, segurança da informação, confidencialidade, comunicação de incidentes, subcontratação, auditoria e responsabilidade por prejuízos.
É importante verificar se o fornecedor assumiu obrigação de comunicar incidentes em determinado prazo, fornecer relatórios, cooperar com investigações e adotar medidas corretivas.
Também devem ser examinadas cláusulas relativas à limitação de responsabilidade, indenização, seguros, continuidade dos serviços e rescisão contratual.
Entretanto, as cláusulas contratuais não eliminam automaticamente as obrigações legais aplicáveis à empresa perante os titulares e a autoridade reguladora.
Se houver indícios de descumprimento contratual, poderão ser avaliadas providências destinadas a exigir a correção das falhas, o cumprimento das obrigações e a reparação de eventuais prejuízos, conforme o caso.
Quais documentos e evidências devem ser preservados?
A empresa deve manter um registro organizado do incidente, incluindo a comunicação inicial do fornecedor, os relatórios técnicos recebidos, as datas relevantes e as medidas adotadas.
Também devem ser preservados os contratos aplicáveis, as instruções de tratamento de dados, os registros de acesso disponíveis e os documentos relacionados às avaliações de risco.
É recomendável documentar as decisões internas, identificando os responsáveis pela análise e as razões que fundamentaram cada providência.
Quando existirem evidências digitais, sua conservação deve observar cuidados destinados a preservar a integridade e a rastreabilidade das informações.
As investigações devem evitar a exposição desnecessária de novos dados pessoais e respeitar os limites de acesso e compartilhamento de informações.
Esses registros podem ser relevantes para demonstrar as providências adotadas e subsidiar eventuais procedimentos administrativos, contratuais ou judiciais.
É possível responsabilizar o fornecedor pelos prejuízos?
Dependendo das circunstâncias, pode ser possível exigir reparação pelos danos decorrentes do descumprimento de obrigações legais ou contratuais.
A análise deve considerar a natureza da falha, os deveres assumidos pelo fornecedor, as medidas de segurança efetivamente adotadas e a relação entre a conduta e os prejuízos alegados.
Os artigos 42 a 45 da LGPD disciplinam aspectos da responsabilidade e do ressarcimento de danos relacionados ao tratamento de dados pessoais.
Também podem ser relevantes as disposições do Código Civil sobre inadimplemento contratual e responsabilidade civil.
Entretanto, a simples ocorrência de um incidente não significa que haverá automaticamente direito à indenização em qualquer situação. A conclusão exige análise dos fatos, dos danos e dos pressupostos jurídicos aplicáveis.
Se a empresa contratante for acionada por titulares, poderá ser necessário avaliar, separadamente, a responsabilidade perante essas pessoas e a eventual pretensão de ressarcimento contra o fornecedor.
Como reduzir os riscos de incidentes envolvendo fornecedores?
A prevenção começa antes da contratação. É recomendável avaliar as práticas de segurança do prestador, a natureza dos dados que serão compartilhados e a necessidade de cada acesso concedido.
Os contratos devem estabelecer obrigações compatíveis com os riscos, incluindo procedimentos de notificação, cooperação, confidencialidade, gestão de subcontratados e encerramento do tratamento.
Durante a relação contratual, a empresa pode realizar avaliações periódicas, revisar permissões de acesso e acompanhar mudanças relevantes nos serviços prestados.
Também é importante possuir um procedimento interno para resposta a incidentes que envolvam terceiros, com identificação dos responsáveis técnicos, jurídicos e administrativos.
Essas medidas não eliminam todos os riscos, mas podem contribuir para reduzir a exposição das informações e melhorar a capacidade de resposta diante de um incidente.
Conclusão: o que verificar quando o fornecedor vaza dados dos clientes?
Quando um fornecedor sofre um incidente que pode comprometer dados de clientes, a empresa contratante deve identificar os fatos, avaliar os riscos e verificar suas responsabilidades no tratamento das informações.
Também deve analisar as obrigações de comunicação previstas na LGPD e na regulamentação da ANPD, preservar os documentos e exigir do fornecedor as informações necessárias para compreender a extensão do problema.
Uma resposta organizada, com medidas técnicas, contratuais e jurídicas proporcionais ao incidente, pode ajudar a proteger os titulares, reduzir danos e demonstrar as providências adotadas pela empresa.
Conteúdo publicado em: 19/10/2026
Autoria técnica: Rafael Favaretto Araújo Abreu, advogado – OAB/MG 168.999
Revisão jurídica: Equipe jurídica do Favaretto Araújo Abreu Advogados
Perguntas frequentes
- Minha empresa pode ser responsabilizada por um vazamento ocorrido no fornecedor?
- Pode, dependendo do seu papel no tratamento, das obrigações legais aplicáveis e das circunstâncias do incidente. A contratação de terceiros não afasta automaticamente as responsabilidades previstas na LGPD.
- O fornecedor é obrigado a informar quais dados foram vazados?
- Quando atua como operador, deve prestar as informações e a cooperação exigíveis segundo a LGPD, as instruções legítimas do controlador e o contrato. O alcance e o prazo das informações dependem dessas condições.
- Qual é o prazo para comunicar um incidente à ANPD?
- Pela regra geral da Resolução CD/ANPD nº 15/2024, a comunicação obrigatória deve ocorrer em três dias úteis, contados do conhecimento pelo controlador de que o incidente afetou dados pessoais, ressalvados prazos específicos previstos em lei.
- Posso cobrar indenização do fornecedor pelo vazamento?
- Dependendo das circunstâncias, poderá ser possível exigir reparação por descumprimento legal ou contratual, desde que demonstrados os requisitos aplicáveis, inclusive os prejuízos e a relação com a conduta questionada.