Publicado em · Por Rafael Favaretto Araújo Abreu · OAB/MG 168.999
O uso de inteligência artificial no ambiente de trabalho já faz parte da rotina de muitas empresas. Funcionários utilizam ferramentas de IA para redigir documentos, elaborar apresentações, resumir reuniões, analisar informações e automatizar atividades.
Embora essas soluções possam aumentar a produtividade, sua utilização sem critérios também pode criar riscos jurídicos, operacionais e de segurança da informação, especialmente quando envolve dados pessoais, informações confidenciais ou decisões que afetam clientes e terceiros.
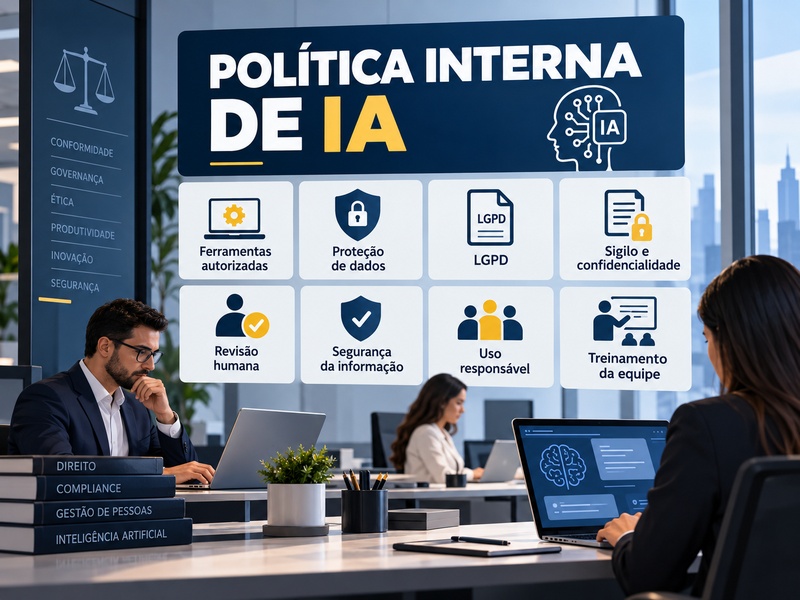
Por isso, a empresa deve avaliar a adoção de uma política interna de inteligência artificial, estabelecendo quais ferramentas podem ser utilizadas, quais informações não devem ser compartilhadas e quem será responsável pela verificação dos resultados.
Por que a empresa precisa de uma política interna de inteligência artificial?
Uma política interna de IA estabelece regras para orientar o uso dessas tecnologias pelos colaboradores, prestadores de serviços e demais pessoas autorizadas a acessar informações corporativas.
Seu objetivo é permitir que a organização aproveite os benefícios da tecnologia sem perder o controle sobre o tratamento de dados, a confidencialidade de documentos e a qualidade das decisões tomadas com auxílio de sistemas automatizados.
O documento também ajuda a esclarecer responsabilidades e a definir procedimentos para situações em que uma ferramenta apresenta informações incorretas, utiliza dados indevidamente ou produz resultados incompatíveis com as orientações da empresa.
A necessidade e a complexidade da política dependem do porte da organização, da natureza das atividades desenvolvidas, dos dados tratados e dos riscos associados ao uso da tecnologia.
Quais ferramentas de IA os funcionários podem utilizar?
Um dos primeiros pontos da política deve ser a definição das ferramentas autorizadas. A empresa pode estabelecer uma relação de sistemas aprovados, com indicação das finalidades permitidas e das condições de utilização.
Essa avaliação deve considerar os termos contratuais, as práticas de segurança, as condições de armazenamento dos dados e a eventual utilização das informações inseridas para treinamento ou aperfeiçoamento dos modelos.
Também pode ser necessário diferenciar contas pessoais, gratuitas e corporativas, pois as funcionalidades, garantias contratuais e configurações de privacidade podem variar.
O fato de uma ferramenta ser conhecida ou amplamente utilizada não significa que esteja automaticamente autorizada a receber informações da empresa.
É recomendável prever procedimento para solicitar a aprovação de novas ferramentas antes de sua adoção nas atividades profissionais.
Quais informações não devem ser compartilhadas com a IA?
A política deve estabelecer critérios claros para o envio de informações às ferramentas de inteligência artificial, especialmente quando envolver dados pessoais e documentos confidenciais.
Dependendo da atividade, pode ser necessário restringir ou proibir a inserção de dados de clientes, informações financeiras, contratos sigilosos, estratégias comerciais, credenciais de acesso e outros conteúdos protegidos.
Os dados pessoais merecem atenção específica. A Lei Geral de Proteção de Dados Pessoais exige que o tratamento observe princípios como finalidade, adequação, necessidade e segurança, além de possuir fundamento jurídico apropriado.
Assim, a empresa não deve presumir que informações coletadas para uma finalidade possam ser livremente inseridas em qualquer plataforma de IA.
Também é importante avaliar se a anonimização é efetiva, pois a simples retirada do nome de uma pessoa nem sempre impede sua identificação por outros elementos.
Como a política interna de IA deve tratar a LGPD?
A utilização de inteligência artificial pode envolver operações de tratamento de dados pessoais, como coleta, transmissão, armazenamento, análise e geração de informações.
Nesses casos, a empresa deve observar as disposições da LGPD, considerando as finalidades do tratamento, as bases legais aplicáveis e as responsabilidades dos agentes envolvidos.
O artigo 46 da LGPD determina a adoção de medidas técnicas e administrativas aptas a proteger os dados pessoais contra acessos não autorizados e outras situações de tratamento inadequado ou ilícito.
A política interna pode prever regras de minimização de dados, controle de acesso, utilização de contas autorizadas, retenção de informações e comunicação de incidentes.
Também deve ser verificado se o fornecedor da ferramenta realiza tratamento de dados em nome da empresa, utiliza informações para finalidades próprias ou realiza transferências internacionais sujeitas às exigências legais.
A definição dessas responsabilidades dependerá das características concretas do serviço e dos contratos aplicáveis.
O funcionário deve conferir as respostas produzidas pela IA?
Sim. A política deve prever mecanismos de revisão compatíveis com os riscos da atividade.
Ferramentas de inteligência artificial podem produzir informações incorretas, apresentar referências inexistentes ou formular conclusões aparentemente convincentes sem fundamento adequado.
Por isso, textos, relatórios, análises e outros conteúdos relevantes devem passar por verificação antes de sua utilização profissional, especialmente quando puderem afetar obrigações contratuais, decisões financeiras, direitos de terceiros ou a reputação da empresa.
A responsabilidade pela revisão pode ser atribuída ao profissional que utiliza a ferramenta, ao gestor da área ou a outra pessoa designada, conforme a estrutura organizacional.
Em atividades de maior risco, a empresa poderá estabelecer validações adicionais e impedir decisões exclusivamente automatizadas sem a análise dos requisitos legais aplicáveis.
É necessário informar quando um conteúdo foi produzido com IA?
A resposta depende da finalidade, da natureza do conteúdo e das obrigações legais, regulatórias e contratuais envolvidas.
A empresa pode estabelecer regras de transparência sobre a utilização de inteligência artificial em documentos, comunicações e materiais destinados a clientes ou terceiros.
Em determinados procedimentos internos, também pode ser útil registrar qual ferramenta foi utilizada, a finalidade do uso e quem realizou a revisão do conteúdo.
Esse registro pode facilitar auditorias, apuração de falhas e demonstração dos controles adotados.
A política, contudo, deve evitar exigências desnecessárias de documentação que não contribuam efetivamente para a gestão dos riscos.
Como proteger informações confidenciais e segredos empresariais?
Além da LGPD, o uso de inteligência artificial pode envolver obrigações contratuais de confidencialidade e proteção de informações empresariais estratégicas.
O envio de contratos, listas de clientes, estratégias de preços, projetos técnicos ou informações sobre negociações a ferramentas externas deve observar as autorizações e restrições aplicáveis.
A empresa pode adotar categorias de classificação da informação e definir quais dados podem ser utilizados livremente, quais dependem de autorização e quais não podem ser inseridos em sistemas externos.
Também é recomendável considerar os riscos relacionados à propriedade intelectual e à utilização de materiais de terceiros.
O uso de IA não afasta automaticamente obrigações de confidencialidade, direitos autorais ou responsabilidades decorrentes da divulgação indevida de informações.
Quem responde por erros cometidos com auxílio de inteligência artificial?
A utilização de uma ferramenta de IA não elimina, por si só, as responsabilidades jurídicas decorrentes de uma atividade empresarial.
Dependendo da situação, poderão ser relevantes a atuação do empregado, as instruções fornecidas pela empresa, os controles existentes e as obrigações assumidas perante clientes e terceiros.
Por isso, a política deve definir responsabilidades proporcionais às funções exercidas, esclarecendo quem pode utilizar as ferramentas, quem autoriza determinadas operações e quem deve validar os resultados.
Também é importante estabelecer procedimentos de comunicação e correção de falhas, sem presumir que todo erro cometido com IA gera automaticamente responsabilidade individual do empregado.
A apuração de responsabilidade deve considerar as circunstâncias do caso, a legislação aplicável e as condições em que o trabalho foi realizado.
Como implementar uma política interna de inteligência artificial?
A implementação pode começar pelo levantamento das ferramentas utilizadas e pela identificação das atividades em que a inteligência artificial já participa da rotina da empresa.
Em seguida, convém classificar os riscos envolvidos, definir ferramentas autorizadas e estabelecer regras de proteção de informações e revisão humana.
A política deve ser comunicada aos colaboradores de maneira compreensível, preferencialmente acompanhada de orientações práticas e treinamento adequado.
Também é recomendável definir responsáveis pela atualização das regras, pois as funcionalidades das plataformas, as condições contratuais e as exigências legais podem sofrer alterações.
O documento deve ser compatível com outras políticas já existentes, especialmente aquelas relacionadas à segurança da informação, proteção de dados pessoais, confidencialidade e utilização de recursos tecnológicos.
Conclusão: o que não pode faltar na política de IA?
Uma política interna de inteligência artificial deve estabelecer quais ferramentas podem ser utilizadas, quais informações podem ser compartilhadas, como os resultados serão revisados e quais responsabilidades cabem aos colaboradores e gestores.
A proteção de dados pessoais, o sigilo empresarial e a segurança da informação devem integrar essas regras, de acordo com os riscos das atividades desenvolvidas.
O objetivo não precisa ser impedir o uso da tecnologia, mas estabelecer condições para sua utilização responsável, com controles proporcionais e compatíveis com a realidade da empresa.
Conteúdo publicado em: 12/10/2026
Autoria técnica: Rafael Favaretto Araújo Abreu, advogado – OAB/MG 168.999
Revisão jurídica: Equipe jurídica do Favaretto Araújo Abreu Advogados
Perguntas frequentes
- A empresa é obrigada a ter uma política interna de inteligência artificial?
- Não existe uma obrigação geral e indistinta de toda empresa possuir um documento específico com esse nome. Entretanto, a política pode ser uma medida importante para cumprir deveres de segurança, proteção de dados e governança, conforme as atividades desenvolvidas.
- Posso colocar dados de clientes em ferramentas de IA?
- Depende da finalidade, da base legal aplicável, das condições de segurança e da configuração da ferramenta. A inserção indiscriminada de dados pessoais não é recomendável.
- Quem deve revisar os conteúdos produzidos por IA?
- A política deve designar responsáveis pela revisão, considerando a atividade e seus riscos. Conteúdos com possíveis consequências jurídicas, financeiras ou reputacionais exigem atenção especial.